Che cos'è il GDPR?
GDPR: un regolamento europeo che si applica anche agli eventi Entrato in applicazione il 25 maggio 2018, il Regolamento Generale sulla Protezione dei Dati si applica a qualsiasi organizzazione che tratti dati personali di residenti europei, a prescindere dalle sue dimensioni. Per un organizzatore di eventi, ciò significa concretamente che ogni raccolta di dati — compreso un foglio presenze cartaceo o la scansione di un badge — costituisce un trattamento ai sensi del GDPR e fa scattare precisi obblighi. Le sanzioni della CNIL sono reali: nel 2024 l'autorità ha inflitto 87 sanzioni per un totale di oltre 55 milioni di euro di multe (fonte: CNIL, rapporto di attività 2024). Non è un motivo per farsi prendere dal panico, ma un motivo per agire. I due attori chiave: titolare del trattamento e responsabile del trattamento Il GDPR si basa su una distinzione fondamentale: il titolare del trattamento (Data Controller) e il responsabile del trattamento (Data Processor). In qualità di organizzatori, siete voi i titolari del trattamento: decidete perché e come vengono raccolti i dati. La piattaforma per eventi che utilizzate è il vostro responsabile del trattamento: tratta i dati per vostro conto, seguendo le vostre istruzioni. Questa distinzione ha una conseguenza diretta: anche se delegate la gestione a una piattaforma, rimanete responsabili dinanzi alla legge delle pratiche di questo responsabile del trattamento. Torneremo su questo punto cruciale nell'ultima sezione. Da ricordare In veste di organizzatori, siete il titolare del trattamento. Lo strumento di gestione eventi che scegliete è il vostro responsabile del trattamento. Rispondete delle sue pratiche dinanzi alla legge.
Impatto del GDPR sugli organizzatori B2B e B2C
Eventi B2B: obblighi spesso sottovalutati Luogo comune diffuso: «i dati professionali non sono interessati dal GDPR». È inesatto. I recapiti di un dipendente, il suo nome, la sua e-mail professionale, il suo ruolo, sono dati personali ai sensi del regolamento. Conferenze di settore, fiere professionali, seminari per i clienti: tutti sono interessati. La base giuridica del «legittimo interesse» è spesso applicabile nel B2B per l'invio di inviti o il follow-up commerciale, ma deve essere assolutamente documentata nel vostro registro dei trattamenti. Non dispensa dall'informare le persone. Eventi B2C: un livello di esigenza ancora più alto Nel B2C è frequentemente richiesto il consenso esplicito, in particolare non appena il trattamento va oltre l'organizzazione logistica dell'evento. Foto e video dell'evento diffusi pubblicamente, raccolta di dati sanitari per un evento sportivo, trattamento di dati di minori: tutti casi sensibili che richiedono un'attenzione particolare. Un punto viene spesso trascurato: la comunicazione post-evento, l'invio di un replay, un questionario di soddisfazione, una newsletter di follow-up, richiede una base giuridica distinta rispetto alla semplice iscrizione. Il consenso ottenuto per l'iscrizione non vale come consenso per comunicazioni successive. Evento B2B2C Alcuni eventi B2B possono coinvolgere anche degli accompagnatori come coniugi, o persino figli. Ad esempio in eventi di tipo “family day” in cui l'azienda, la fabbrica, lo stabilimento è aperto ai familiari per far scoprire il mestiere di un genitore dipendente. Alcune aziende che fanno parte del patrimonio industriale possono anche aprire le proprie porte in occasione delle giornate del patrimonio. C'è allora un misto di partecipanti dipendenti e di partecipanti o invitati “grande pubblico”
L'obbligo di informare le persone
Che cosa deve contenere un'informativa conforme? L'articolo 13 del GDPR impone un contenuto preciso a ogni informativa: l'identità e i recapiti del titolare del trattamento, le finalità e la base giuridica di ciascun trattamento, i destinatari o le categorie di destinatari dei dati, il periodo di conservazione, i diritti delle persone e il modo di esercitarli, i recapiti del DPO se la vostra organizzazione ne designa uno e l'esistenza di eventuali trasferimenti fuori dall'Unione europea. Questa informativa deve essere redatta in un linguaggio chiaro e comprensibile: il gergo giuridico non è un alibi, è un ostacolo. In quale momento deve essere fornita l'informativa? Il principio è semplice ma non negoziabile: l'informativa deve precedere la raccolta. In pratica questo implica renderla accessibile sul modulo di iscrizione online (prima dell'invio), nell'e-mail di conferma dell'iscrizione, sull'applicazione di gestione degli accrediti e alla postazione di registrazione sul posto. Mettere un link all'informativa sulla privacy a piè di pagina di un'e-mail non basta. L'informativa deve essere visibile, accessibile e presentata prima che la persona fornisca i propri dati.
Trasparenza nella raccolta dei dati
Individuare la base giuridica giusta in base al tipo di evento Ogni trattamento deve poggiare su una delle basi giuridiche previste dal GDPR. Le basi giuridiche più frequenti negli eventi sono le seguenti: • Consenso: usato in particolare per l'invio di una newsletter post-evento, oltre che per l'utilizzo di foto e video. Deve essere libero, specifico, informato e revocabile in qualsiasi momento. • Legittimo interesse: spesso invocato per l'invio del programma, i solleciti commerciali B2B o alcune comunicazioni legate all'evento. Il suo utilizzo richiede un bilanciamento degli interessi documentato tra le esigenze dell'organizzatore e i diritti degli interessati. • Esecuzione del contratto: riguarda ad esempio un'iscrizione a pagamento o la consegna di un badge necessario per partecipare. Questa base giuridica deve restare limitata ai dati strettamente necessari all'esecuzione del servizio richiesto. L'errore classico è usare il consenso come base giuridica predefinita, mentre l'esecuzione del contratto o il legittimo interesse sono spesso più adatti, e meno vincolanti da gestire. L'importante è definire la base giuridica a monte e documentarla. Minimizzazione dei dati: raccogliere solo il necessario Il principio di minimizzazione è uno dei fondamenti del GDPR: si raccolgono solo i dati strettamente necessari alle finalità dichiarate. Applicato agli eventi, porta a porsi domande concrete: la data di nascita è davvero necessaria per una conferenza di settore? Il numero di telefono è indispensabile se tutta la comunicazione avviene via e-mail? Rispondere a queste domande prima di ogni evento è più efficace di un audit annuale. Modulo di iscrizione: le buone pratiche La conformità si gioca anche nei dettagli del modulo. Caselle da spuntare non preselezionate, diciture di consenso chiare e distinte per finalità (una casella per l'iscrizione, un'altra per la newsletter), link all'informativa sulla privacy visibile prima dell'invio, assenza di campi obbligatori non giustificati: ogni elemento conta. Una piattaforma per eventi conforme deve permettervi di configurare questi parametri senza espedienti tecnici. Se il vostro strumento non lo permette, è un campanello d'allarme.
Il periodo di conservazione dei dati
Fissare durate adatte a ciascuna finalità Non esiste una durata di conservazione universale: dipende dalla finalità di ciascun trattamento. Alcuni riferimenti ragionevoli: i dati di fatturazione devono essere conservati 10 anni in applicazione degli obblighi contabili di legge; i dati di contatto per la prospezione commerciale, 3 anni dall'ultimo contatto secondo la raccomandazione della CNIL; i dati di partecipazione a un evento, 12 mesi al massimo per esigenze statistiche. Queste durate devono essere assolutamente documentate nel vostro registro dei trattamenti. Molti organizzatori conservano i dati a tempo indeterminato per mancanza di una procedura: è già di per sé una non conformità. In Appcraft raccomandiamo di conservare i dati per 3 mesi dopo l'evento. Nel 90% dei casi è più che sufficiente. Accrediti, badge e dati di presenza: il caso particolare I dati raccolti durante la scansione dei badge meritano un'attenzione particolare. L'ora di ingresso, le sessioni visitate, le interazioni con gli espositori: sono dati comportamentali a tutti gli effetti. Devono essere coperti da una base giuridica esplicita, menzionati nell'informativa e cancellati secondo una durata definita. Questo punto viene spesso ignorato negli eventi professionali, comprese le organizzazioni che per altri versi ritengono di avere ben sotto controllo la propria conformità al GDPR.
I diritti dei partecipanti
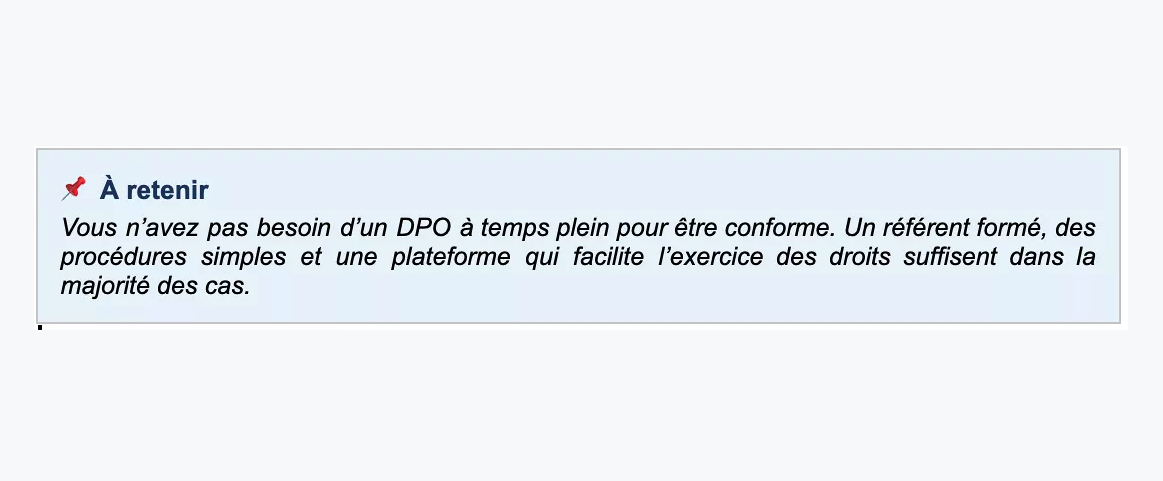
Diritto di accesso, di rettifica e di cancellazione Gli articoli 15, 16 e 17 del GDPR garantiscono ai partecipanti il diritto di accedere ai propri dati, di farli rettificare e di chiederne la cancellazione. Avete in linea di principio un mese per rispondere a una richiesta (prorogabile a 3 mesi per le richieste complesse). Caso concreto: un partecipante chiede la cancellazione dei propri dati dopo l'evento. Dovete essere in grado di cancellare il suo profilo dalla vostra piattaforma, dagli elenchi di e-mailing associati e da qualsiasi database di terzi a cui aveste trasmesso le sue informazioni. Se la vostra piattaforma non permette questa cancellazione su richiesta, è un problema. Diritto di opposizione e revoca del consenso Il diritto di opposizione si applica ai trattamenti fondati sul legittimo interesse: il partecipante può opporvisi in qualsiasi momento e dovete cessare questo trattamento salvo motivi imperativi. La revoca del consenso riguarda i trattamenti fondati sul consenso: deve essere semplice quanto la sua concessione. Un link di disiscrizione in ogni e-mail non basta se sono in corso altri trattamenti fondati sul consenso. L'esercizio di questi diritti deve applicarsi a tutti i trattamenti interessati, non solo all'invio di e-mail. Come organizzare in pratica la gestione di queste richieste? Non serve un DPO a tempo pieno per gestire efficacemente le richieste sui diritti. Nella maggior parte dei casi basta una governance leggera: designare un referente GDPR interno (anche part-time), creare un indirizzo e-mail dedicato alle richieste (del tipo privacy@vostraazienda.it), documentare ogni richiesta e la relativa risposta in un registro semplice e assicurarsi che la vostra piattaforma permetta l'esportazione e la cancellazione dei dati su richiesta. Per le organizzazioni di medie dimensioni, un DPO esterno può fornire la consulenza giuridica necessaria senza i vincoli di un'assunzione dedicata.
Gli elementi fondamentali di una piattaforma per eventi conforme
Il DPA (Data Processing Agreement): il primo documento da esigere L'articolo 28 del GDPR impone la firma di un contratto per il trattamento dei dati (Data Processing Agreement, o DPA) tra l'organizzatore e qualsiasi piattaforma che tratti dati personali per suo conto. Questo documento deve precisare l'oggetto e la durata del trattamento, la sua natura e finalità, la tipologia di dati trattati, gli obblighi del responsabile del trattamento in materia di sicurezza e riservatezza, le condizioni per il ricorso a sub-responsabili e le modalità di audit. L'assenza di un DPA costituisce di per sé una non conformità, esponendovi a sanzioni in caso di controllo, a prescindere dall'efficacia delle misure tecniche adottate. Una piattaforma che non mette a disposizione un DPA non può definirsi a norma. Hosting europeo e sicurezza tecnica: i criteri non negoziabili Oltre al DPA, è necessario verificare diversi requisiti tecnici. L'hosting dei dati su server situati all'interno dell'Unione Europea rappresenta un prerequisito imprescindibile. I trasferimenti al di fuori dell'UE — in particolare verso fornitori statunitensi soggetti al CLOUD Act — comportano rischi legali concreti che devono essere inquadrati tramite clausole contrattuali tipo (SCC) o altri meccanismi idonei. A questo proposito, anche un hosting su server fisicamente collocati in Europa o in Francia, ma gestiti da operatori statunitensi come AWS per Amazon o Azure per Microsoft, vi espone al CLOUD Act americano. La cifratura dei dati sia in transito che a riposo, la gestione puntuale dei diritti di accesso, la tracciabilità tramite log di audit, un piano di risposta agli incidenti (con notifica all'autorità di controllo entro 72 ore in caso di violazione) e certificazioni riconosciute come la ISO 27001 sono indicatori tangibili di maturità sul fronte della sicurezza. In AppCraft, questi requisiti sono nativamente integrati nell'architettura della piattaforma: hosting in Francia su server OVH (azienda francese), dati dei partecipanti inaccessibili al motore IA, anonimizzazione garantita a livello architetturale e DPA disponibile per ogni cliente. Checklist per scegliere una piattaforma realmente conforme al GDPR Prima di firmare con un fornitore, verificate punto per punto: 1. Il fornitore propone un DPA (accordo sul trattamento dei dati conforme al GDPR) firmato e aggiornato? 2. I dati sono ospitati esclusivamente all'interno dell'Unione Europea? 3. La società di hosting è soggetta a normative incompatibili con la legislazione europea, come ad esempio il CLOUD Act americano? 4. La cifratura dei dati è garantita sia in transito (TLS) che a riposo? 5. La piattaforma mette a disposizione log di audit e la tracciabilità degli accessi? 6. Dispone di una procedura di notifica in caso di violazione dei dati (72 ore per la notifica all'autorità garante)? 7. Il modulo di iscrizione è configurabile in modo da rispettare la minimizzazione dei dati e la gestione del consenso? 8. La cancellazione dei dati di un partecipante può essere eseguita su richiesta e in tempi rapidi? 9. La piattaforma vanta una certificazione riconosciuta (ISO 27001 o equivalente)? 10. I sub-responsabili del trattamento della piattaforma sono chiaramente identificati e vincolati da garanzie contrattuali? 11. Il team commerciale o legale è in grado di rispondere tempestivamente alle vostre domande sulla conformità al GDPR?
In conclusione
La conformità al GDPR negli eventi non è una questione da giuristi: è una questione da organizzatori. Gli obblighi sono concreti, i rischi reali e le soluzioni esistono, anche per organizzazioni senza un DPO dedicato. L'essenziale è strutturare il proprio approccio: documentare i trattamenti, scegliere una piattaforma davvero conforme, informare i partecipanti e darsi i mezzi per rispondere ai loro diritti. Oltre alla stretta conformità, la protezione dei dati è anche una leva di fiducia. I partecipanti che sanno che i loro dati sono trattati con serietà si iscrivono più facilmente, condividono informazioni più pertinenti e tornano alle edizioni successive. Il rigore sul GDPR, se ben condotto, è un vantaggio competitivo oltre che un obbligo di legge. Per andare oltre: la messa in conformità al GDPR solleva naturalmente altre questioni connesse, come la gestione dei cookie sul vostro sito evento, la politica di conservazione dei dati CRM tra due edizioni di uno stesso evento, o ancora le sfide specifiche degli eventi ibridi in cui i partecipanti online e in presenza non sono soggetti agli stessi trattamenti. Tanti temi che continueremo a esplorare.
FAQ
Quale base giuridica ai sensi del GDPR occorre scegliere per il trattamento dei dati dei partecipanti a un evento?
Dipende da ogni singolo utilizzo, non dall’evento nel suo complesso. L’esecuzione del contratto copre ciò che è strettamente necessario per la partecipazione, come un’iscrizione a pagamento o il rilascio di un badge. L’interesse legittimo è spesso adeguato per l’invio del programma o per i solleciti commerciali nel B2B, a condizione di documentare la valutazione rispetto ai diritti delle persone. Il consenso è richiesto per l’invio di una newsletter dopo l’evento o per l’utilizzo di foto e video. L’errore più comune è quello di ricorrere al consenso predefinito, che però è più complesso da gestire. I recapiti professionali rimangono dati personali, anche nel B2B.
Per quanto tempo vanno conservati i dati dei partecipanti dopo un evento?
La durata dipende dalla finalità e deve essere documentata nel registro dei trattamenti. I dati di fatturazione vengono conservati per 10 anni, in ottemperanza agli obblighi contabili. I dati relativi alle attività di prospezione commerciale vengono conservati per 3 anni dopo l’ultimo contatto, secondo la raccomandazione della CNIL. I dati relativi alla partecipazione vengono conservati per un massimo di 12 mesi a fini statistici. AppCraft raccomanda di conservare i dati per 3 mesi dopo l’evento, il che è sufficiente nella stragrande maggioranza dei casi. I dati relativi alla scansione dei badge (ora di ingresso, sessioni seguite, interazioni con gli espositori) sono dati comportamentali: anche per questi deve essere definito un periodo di conservazione.
È sufficiente che i dati siano ospitati in Francia per garantirne la protezione?
Non necessariamente: tutto dipende dalla nazionalità del fornitore di servizi di hosting. I server situati in Europa, o addirittura in Francia, ma gestiti da un operatore statunitense come AWS o Azure, rimangono soggetti al Cloud Act. È quindi necessario verificare chi gestisce l’infrastruttura. È inoltre necessario verificare la firma di un DPA (accordo di elaborazione dei dati), la crittografia dei dati, i registri di audit, la procedura di notifica alla CNIL entro 72 ore in caso di violazione e una certificazione come la ISO 27001. AppCraft ospita i propri dati in Francia presso OVH, una società francese, e fornisce un DPA a ciascun cliente. L’organizzatore rimane tuttavia responsabile delle pratiche del proprio fornitore di servizi.
per cambiare immagine ·